Domain badetuch24.de kaufen?
Wir ziehen mit dem Projekt
badetuch24.de um.
Sind Sie am Kauf der Domain
badetuch24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain badetuch24.de kaufen?
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **


Ähnliche Suchbegriffe für News-Feeds
Top-Angebote
Produkte zum Begriff News-Feeds:
-
Volkswagen GTI Handtuch Badetuch Strandtuch 180x100cm schwarz 3A4084501Original VW GTI Badelaken mit eingewebtem GTI Logo und seitlichem Aufhänger100% Volkswagen Original Material: 100% Baumwolle, Frottee Farbe: schwarzLänge: 1800 mmBreite: 1000 mmPflegehinweisenicht bleichennicht chemisch reinigennicht Trommeltrocknen40°C NormalwaschgangBügeln mit mittlerer TemperaturHinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers53,50 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
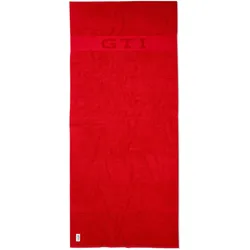
Volkswagen GTI Handtuch Badetuch Strandtuch 180x80cm rot 5HV084500645Original VW GTI Badelaken mit Bordüreneinwebung, Ton in Ton mit Chenillgarn100% Volkswagen Original Zubehöraufgenähtes Webetikett in weiß mit den Koordinaten des GTI Produktionsstandortesein Produkt von Frottana/MöveÖko-Tex Standard 100 Material-Info: 100% BaumwolleGewicht: ca. 450 g/m2 Farbe: rotLänge: 1800 mmBreite: 800 mmHinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers29,90 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **

Wie funktioniert Google News?
Google News ist ein personalisierter Nachrichtenaggregator, der Nachrichten aus verschiedenen Quellen sammelt und basierend auf den Interessen des Nutzers präsentiert. Das System verwendet Algorithmen, um relevante Artikel zu identifizieren und zu präsentieren. Nutzer können ihre Präferenzen angeben und Artikel nach Themen filtern. Google News zeigt auch aktuelle Schlagzeilen und Top-Geschichten anhand von Trends und Popularität. Durch die Kombination von maschinellem Lernen und menschlicher Überprüfung bietet Google News eine vielfältige Auswahl an Nachrichtenquellen und Themen. **
Ist NTD News vertrauenswürdig?
Es ist wichtig zu beachten, dass NTD News eine Nachrichtenorganisation ist, die von Falun Gong-Anhängern betrieben wird. Einige Kritiker behaupten, dass NTD News eine politische Agenda verfolgt und möglicherweise nicht immer objektive Berichterstattung bietet. Es ist ratsam, bei der Nutzung von NTD News als Informationsquelle vorsichtig zu sein und auch andere Quellen zu konsultieren, um eine ausgewogene Perspektive zu erhalten. Letztendlich liegt es an jedem Einzelnen, die Glaubwürdigkeit von NTD News zu bewerten und kritisch zu hinterfragen. **
Top-Angebote
Produkte zum Begriff News-Feeds:
-
Volkswagen GTI Handtuch Badetuch Strandtuch 180x100cm schwarz 3A4084501Original VW GTI Badelaken mit eingewebtem GTI Logo und seitlichem Aufhänger100% Volkswagen Original Material: 100% Baumwolle, Frottee Farbe: schwarzLänge: 1800 mmBreite: 1000 mmPflegehinweisenicht bleichennicht chemisch reinigennicht Trommeltrocknen40°C NormalwaschgangBügeln mit mittlerer TemperaturHinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers53,50 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
Volkswagen GTI Handtuch Badetuch Strandtuch 180x80cm rot 5HV084500645Original VW GTI Badelaken mit Bordüreneinwebung, Ton in Ton mit Chenillgarn100% Volkswagen Original Zubehöraufgenähtes Webetikett in weiß mit den Koordinaten des GTI Produktionsstandortesein Produkt von Frottana/MöveÖko-Tex Standard 100 Material-Info: 100% BaumwolleGewicht: ca. 450 g/m2 Farbe: rotLänge: 1800 mmBreite: 800 mmHinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers29,90 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
-
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **
Ähnliche Suchbegriffe für News-Feeds
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prutsch, Ursula: Breaking NewsBreaking News , Zeitgeschehen in der Presse von 1648 bis 2001 , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250423, Autoren: Prutsch, Ursula~Zeyringer, Klaus, Seitenzahl/Blattzahl: 416, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: 9/11; Amerikanische Revolution; Berliner Mauer; Desinformation; Erster Weltkrieg; Französische Revolution; Medien; Moderne; München 1972; Nachrichten-Analyse; Nationalsozialismus; Presse-Meldung; Pressegeschichte; Propaganda; Weltwirtschaftskrise; Westfälischer Friede; Wiener Kongress; Zeitgeschehen; Zeitung; Zweiter Weltkrieg; belgisch Kongo; historische Schlagzeilen, Fachschema: Literaturwissenschaft~Journalismus - Journalist~Publizistik / Journalismus, Fachkategorie: Literaturwissenschaft: Nachschlagewerke~Presse und Journalismus~Sozial- und Kulturgeschichte, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 36, Gewicht: 552, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Wie funktioniert Google News?
Google News ist ein personalisierter Nachrichtenaggregator, der Nachrichten aus verschiedenen Quellen sammelt und basierend auf den Interessen des Nutzers präsentiert. Das System verwendet Algorithmen, um relevante Artikel zu identifizieren und zu präsentieren. Nutzer können ihre Präferenzen angeben und Artikel nach Themen filtern. Google News zeigt auch aktuelle Schlagzeilen und Top-Geschichten anhand von Trends und Popularität. Durch die Kombination von maschinellem Lernen und menschlicher Überprüfung bietet Google News eine vielfältige Auswahl an Nachrichtenquellen und Themen. **
-
Ist NTD News vertrauenswürdig?
Es ist wichtig zu beachten, dass NTD News eine Nachrichtenorganisation ist, die von Falun Gong-Anhängern betrieben wird. Einige Kritiker behaupten, dass NTD News eine politische Agenda verfolgt und möglicherweise nicht immer objektive Berichterstattung bietet. Es ist ratsam, bei der Nutzung von NTD News als Informationsquelle vorsichtig zu sein und auch andere Quellen zu konsultieren, um eine ausgewogene Perspektive zu erhalten. Letztendlich liegt es an jedem Einzelnen, die Glaubwürdigkeit von NTD News zu bewerten und kritisch zu hinterfragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.